网络-NAT网络地址转换
私有IP地址
| 类型 | IP划分 |
|---|---|
| A | 10.0.0.0 ~ 10.255.255.255 |
| B | 172.16.0.0 ~ 172.31.255.255 |
| C | 192.168.0.0 ~ 192.168.255.255 |
静态NAT (1对1 双向通信)
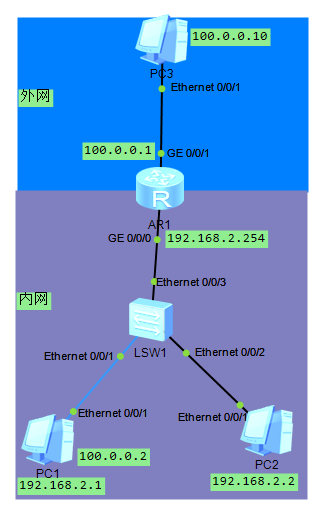
如图,需要把100.0.0.2这个外网IP分配给192.168.2.1这台设备
-
进入交换机系统视图
-
进入连接外网的接口,查看接口设置
display this -
删除掉不需要的NAT配置
-
配置静态NAT
nat static global 100.0.0.2 inside 192.168.2.1## 设置一个静态NAT将IP 100.0.0.2分配给192.168.2.1
Easy ip(多对1 单向通信)
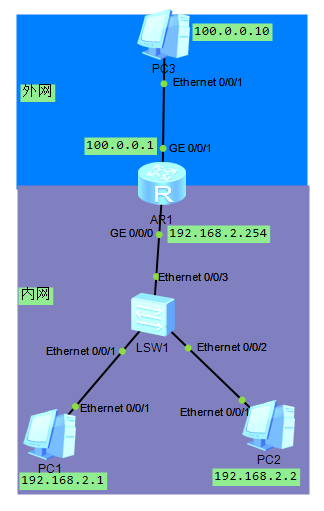
如图,需要把100.0.0.1这个外网IP分配给内网的多台设备
-
进入交换机系统视图
-
配置ACL访问控制
acl 2000 rule permit source 192.168.2.0 0.0.0.255 ## 创建了一个基本acl 2000,设置规则允许192.168.2.0网段的全部IP数据通行 -
进入连接外网的接口,查看接口设置
display this -
删除掉不需要的NAT配置
undo nat static global 100.0.0.2 inside 192.168.2.1 netmask 255.255.255.255 -
设置esay nat
nat outbound 2000/## 利用了ACL访问控制来设置nat